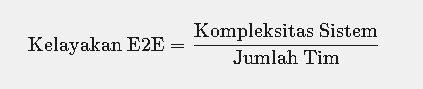
FG - Artikel - Prompt AI JQuery Anti Lelet

Prompt AI Jquery Anti Lelet

Meskipun framework modern seperti Vue atau React jadi standar saat ini, banyak dari kita yang masih setia pakai jQuery karena praktis, terutama untuk project cepat atau integrasi sistem legacy.

Masalahnya, kalau dipakai sembarangan di Progressive Web App (PWA) atau mobile view, jQuery gampang bikin UI/UX terasa berat (laggy) karena boros di DOM manipulation dan main thread.

Supaya AI tidak menghasilkan kode jQuery yang bikin browser megap-megap, berikut adalah System Prompt siap pakai yang bisa kamu berikan ke AI, lengkap dengan panduan optimasinya.

📋 Prompt AI Siap Pakai (Copy-Paste)

“Tuliskan kode frontend menggunakan jQuery, tetapi pastikan kodenya dioptimalkan untuk performa tinggi agar tidak membuat UI PWA terasa lambat atau patah-patah (jank). Ikuti aturan ketat ini:

  1. Dilarang keras melakukan DOM manipulation (.append(), .html(), dll) di dalam perulangan (for, forEach, $.each). Kumpulkan semua string HTML ke dalam satu variabel terlebih dahulu, lalu masukkan ke DOM sekali saja di luar loop.
  2. Selalu cache selector. Jangan panggil $('#id') atau $('.class') berulang kali untuk elemen yang sama. Simpan terlebih dahulu ke dalam variabel dengan awalan $.
  3. Untuk efek visual atau transisi, hindari menggunakan method animasi bawaan jQuery (.fadeIn(), .slideToggle(), dll). Gunakan addClass atau removeClass agar animasi sepenuhnya di-handle oleh CSS (memanfaatkan GPU Acceleration).
  4. Jika membuat event listener yang sering dipicu (keyup, scroll, resize), wajib terapkan teknik debounce agar fungsi tidak dieksekusi terus-menerus setiap milidetik.”

Nikmati hasilnya web kamu jadi sat-set sat-set dengan jquery classical !
Instalasi Aplikasi Sistem Absensi & Kehadiran

Mengelola kehadiran karyawan kini semakin mudah dan praktis melalui Sistem Absensi & Kehadiran dari FGroupIndonesia. Platform berbasis digital ini dirancang untuk membantu HRD, pemilik bisnis (business owner), serta karyawan agar dapat memantau dan mencatat kehadiran secara real-time tanpa ribet, baik melalui HP maupun laptop.
Bagi Anda yang ingin langsung menggunakan atau memasang aplikasinya, berikut adalah tautan halaman unduh (download page) resmi yang dapat diakses sesuai dengan peran Anda:

1. Untuk Management, HRD, & Business Owner

Jika Anda bertugas sebagai pengelola operasional, HRD, atau pemilik usaha yang memerlukan akses dashboard admin, rekapitulasi laporan, pengaturan shift, hingga pemantauan kehadiran tim secara keseluruhan, silakan akses halaman instalasi khusus manajemen melalui tautan berikut:

👉 Halaman Instalasi Admin / Management

2. Untuk Staff & Karyawan

Bagi para karyawan yang membutuhkan akses cepat untuk melakukan absensi harian, melihat riwayat kehadiran, serta mencatat jam masuk dan pulang kerja langsung dari perangkat genggam masing-masing, silakan gunakan tautan di bawah ini:

👉 Halaman Instalasi Staff / Karyawan

Nikmati kemudahan digitalisasi absensi bisnis Anda bersama FGroupIndonesia. Praktis, akurat, dan dapat diakses dari mana saja!

digitalisasi, promotor, kerja promotor, digitaliasi promotor, kerja promotor, loker promotor, lowongan kerja promotor, lowongan kerja bandung, loker bandung, loker fgroupindonesia, loker fgroup, loker promotor

Generasi Muda di Baris Depan: Antusiasme Gen Z dan Milenial Genjot Digitalisasi Demi Efisiensi

JAKARTA — Tren transformasi digital di berbagai sektor kini tak lagi sekadar wacana teknis, melainkan gerakan sosial yang didorong oleh generasi muda. Gen Z dan Milenial kini berada di baris terdepan sebagai tim promotor yang aktif menggenjot digitalisasi demi terciptanya efisiensi kerja dan operasional yang maksimal.

Antusiasme dua generasi ini bukan tanpa alasan. Tumbuh di era transisi dan kejayaan teknologi membuat mereka memiliki adaptabilitas tinggi terhadap platform digital, efisiensi otomatisasi, hingga pemanfaatan alat berbasis kecerdasan buatan (AI).

Semangat Kolaborasi dan Dorongan Efisiensi

Sebagai tim promotor, Gen Z dan Milenial membawa angin segar dalam budaya kerja modern. Mereka tidak hanya berperan sebagai pengguna, tetapi juga sebagai agen perubahan yang aktif mengedukasi ekosistem di sekitarnya untuk meninggalkan cara-cara konvensional yang lambat dan rentan kesalahan.

Fokus utama gerakan ini adalah penyederhanaan alur kerja (workflow). Integrasi sistem berbasis awan (cloud), otomatisasi administrasi, hingga digitalisasi dokumen menjadi menu wajib yang mereka dorong agar waktu operasional bisa dipangkas secara signifikan.

Mengapa Gen Z dan Milenial Sangat Bergairah?

Beberapa faktor kunci yang memicu tingginya keterlibatan generasi muda dalam gerakan digitalisasi ini meliputi:

  • Pola Pikir Digital-Native: Kemampuan alami dalam memahami dan mengoperasikan perangkat lunak baru dengan cepat.
  • Orientasi Hasil: Efisiensi dianggap sebagai kunci produktivitas, sehingga proses manual yang memakan waktu cenderung dieliminasi.
  • Dampak Luas: Menjadi promotor digitalisasi memberikan rasa kepemilikan (ownership) dan kepuasan karena bisa memberikan dampak nyata bagi organisasi.

Gebrakan ini membuktikan bahwa efisiensi bukan lagi sekadar target perusahaan, melainkan bagian dari nilai dan gaya kerja yang dijunjung tinggi oleh Gen Z dan Milenial saat ini.

Untuk informasi lengkap untuk pendaftar baru bisa bergabung melalui link berikut ini.

ganti teks read more wordpress functions php, cara mengatasi excerpt_more tidak berfungsi wordpress, modify read more link wordpress page builder, cara ganti tulisan readmore wordpres, mengubah teks read more di wp fuction php

Link Excerpt ReadMore WP Bandel?

Filter hooks WordPress bandel dan tidak bisa mengubah link readmore secara langsung. Gimana dong caranya agar tetap bisa merubah link text itu secara dinamis terhadap seluruh komponen dalam website?

Pernah coba ganti teks “Read More” via functions.php pakai filter hook bawaan WordPress (seperti excerpt_more atau the_content_more_link), tapi teksnya tetep kekeh enggak berubah?
Masalah ini biasanya terjadi karena theme, page builder, atau grid plugin yang kamu pakai mencetak tag HTML <a class="more-link"> secara hardcoded atau menggunakan fungsi internal mereka sendiri yang mengabaikan filter standar WordPress.
Kalau opsi filter hooks biasa sudah tidak mempan, berikut 2 cara paling ampuh untuk memaksa teks tersebut berubah atau hilang total.

Solusi 1: Menggunakan JavaScript / jQuery (Paling Cepat & Manjur)

Cara paling praktis adalah mencegat tag HTML tersebut begitu halaman selesai dimuat di browser (client-side). Karena elemen <a class="more-link"> sudah terlanjur dirender oleh theme, kita ubah isinya langsung menggunakan JavaScript.
Tambahkan snippet berikut di bagian paling bawah file functions.php tema aktif kamu:
PHP

add_action( 'wp_footer', function() {
    ?>
    <script>
    document.addEventListener("DOMContentLoaded", function() {
        // Cari semua elemen link dengan class 'more-link'
        const moreLinks = document.querySelectorAll('a.more-link');
        
        moreLinks.forEach(function(link) {
            // OPTION A: Jika ingin mengganti teksnya
            link.textContent = 'Baca Selengkapnya'; 
            
            // OPTION B: Jika ingin menghapus tombolnya secara total
            // (Hapus tanda '//' pada baris di bawah ini untuk mengaktifkannya)
            // link.remove(); 
        });
    });
    </script>
    <?php
}, 999 );

Keunggulan: Sangat ringan, tidak membebani server, dan dipastikan berjalan di level client.

Solusi 2: Menggunakan Output Buffering (Manipulasi Server-Side)

Jika kamu ingin teks tersebut diubah langsung dari server sebelum HTML dikirim ke browser (server-side), kamu bisa memanfaatkan fitur Output Buffering milik PHP.
Teknik ini akan meraba seluruh output HTML halaman dan mengganti teks secara otomatis menggunakan regular expression (regex).
Masukkan kode berikut ke file functions.php:
PHP

add_action( 'wp_loaded', function() {
    ob_start( function( $buffer ) {
        // Mengganti teks 'Read more' spesifik di dalam elemen class 'more-link'
        $buffer = preg_replace(
            '/(<a[^>]*class="[^"]*more-link[^"]*"[^>]*>)Read more(<\/a>)/i',
            '${1}Baca Selengkapnya${2}',
            $buffer
        );
        return $buffer;
    });
});

Keunggulan: Teks langsung berubah di struktur HTML mentah dari server, sehingga bagus untuk kustomisasi yang tidak ingin bergantung pada eksekusi JavaScript di browser pengunjung.

Kesimpulan

  • Gunakan Solusi 1 jika kamu ingin cara serbaguna yang aman dan gampang di-custom (termasuk kalau cuma mau hide/remove elemennya).
  • Gunakan Solusi 2 jika kamu ingin hasil perubahan sudah langsung ter-render murni dari sisi server PHP.

Ada kendala teknis terkait WP Project? Atau website wordpressmu ingin dimodifikasi sesuai kebutuhan bisnis sehari-hari? Kontak langsung tim dev kami untuk penanganan segera!


anti brute force, anti hacker, sftp root, root, linux

SFTP Root Anti Bruteforce -Hacker

Panduan ini membahas langkah-langkah mengonfigurasi akses SFTP untuk user root menggunakan pasangan SSH Key milik usergeneral. Dengan metode ini, akses root via password akan dimatikan sehingga server aman dari serangan bruteforce.

Langkah 1: Pasang Public Key ke User Root (Di Server)

Public key berfungsi sebagai gembok yang dipasang di server. Kopi public key milik usergeneral ke folder /root/.ssh/.
Jalankan perintah berikut di terminal server:
Bash

# 1. Buat folder .ssh milik root dan atur hak aksesnya
mkdir -p /root/.ssh
chmod 700 /root/.ssh

# 2. Salin isi public key (id_ex23319.pub) ke authorized_keys root
cat /home/usergeneral/.ssh/id_ex23319.pub >> /root/.ssh/authorized_keys

# 3. Atur hak akses file authorized_keys agar aman
chmod 600 /root/.ssh/authorized_keys

Langkah 2: Ambil Private Key dari Server

Private key berfungsi sebagai kunci fisik yang harus disimpan di komputer local/client.

  1. Jalankan perintah ini di terminal server untuk menampilkan Private Key:
    Bashcat /home/usergeneral/.ssh/id_ex23319
  2. Salin seluruh teks yang muncul, mulai dari baris -----BEGIN OPENSSH PRIVATE KEY----- sampai baris -----END OPENSSH PRIVATE KEY-----.

Langkah 3: Simpan Private Key di Komputer Local (Client)

  1. Buka aplikasi Notepad (Windows) atau Text Editor lainnya di komputer kamu.
  2. Tempel (paste) kode Private Key yang sudah disalin tadi.
  3. Klik File $\rightarrow$ Save As….
  4. Ubah Save as type menjadi All Files (.).
  5. Pastikan Encoding diset ke UTF-8.
  6. Beri nama file, misalnya: usergeneral_root_key.pem, lalu klik Save.

Langkah 4: Amankan Konfigurasi SSH Server

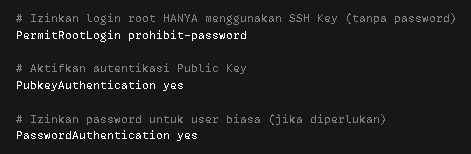
Edit konfigurasi SSH agar user root hanya bisa login menggunakan SSH Key (mematikan login password untuk root).

  1. Buka file konfigurasi SSH:
    Bashnano /etc/ssh/sshd_config
  2. Sesuaikan/tambahkan baris konfigurasi berikut:
    Ini, TOML (lihat screenshot dibawah)
  3. Simpan file (Ctrl + O, Enter), lalu keluar (Ctrl + X).
  4. Uji dan restart service SSH:
    Bashsshd -t && systemctl restart ssh

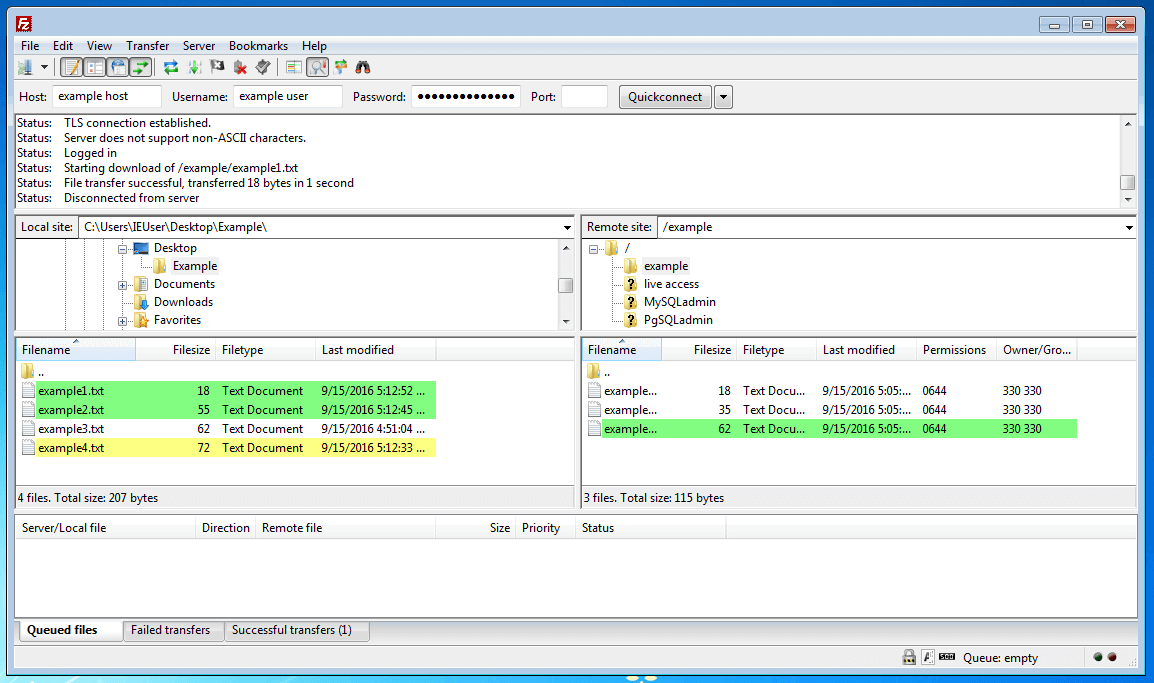
Langkah 5: Konfigurasi FileZilla Client

  1. Buka aplikasi FileZilla di komputer kamu.
  2. Masuk ke File $\rightarrow$ Site Manager (Ctrl + S).
  3. Klik New site dan isi konfigurasi berikut:
    • Protocol: SFTP - SSH File Transfer Protocol
    • Host: [IP_Address_Server_Kamu]
    • Port: 22 (atau port custom SSH kamu)
    • Logon Type: Pilih Key file
    • User: root
    • Key file: Klik Browse… lalu pilih file usergeneral_root_key.pem yang disimpan di Langkah 3.
  4. Jika FileZilla menampilkan pesan untuk mengonversi file .pem ke format .ppk, klik Yes / OK.
  5. Klik Connect untuk mulai terhubung ke server.
How to use FileZilla | Tutorial for the FTP client program - IONOS UK

Nah sekarang sudah bisa langsung terhubung kan? Sekarang akun mu lebih aman dan tidak bisa dijebol oleh brute-force hacker sembarangan!

Cheatsheet Docker Wajib Dipakai!

Ini cheatsheet 10 perintah Docker paling vital yang sering dipakai sehari-hari. Formatnya sudah dibuat rapi, padat, dan to the point biar gampang dipakai di server saat ini!

Cheatsheet Perintah Utama Docker

1. docker run — Menjalankan Container Baru

Digunakan untuk mengunduh image (jika belum ada) dan langsung menjalankannya sebagai container.
Bash

docker run -d -p 8080:80 --name web-test nginx

Penjelasan: Menjalankan container Nginx di latar belakang (-d), memberi nama web-test, dan meneruskan port 8080 laptop ke port 80 container.

2. docker ps — Melihat Container yang Sedang Berjalan

Menampilkan daftar container yang aktif beserta ID, status, dan alokasi port-nya.
Bash

docker ps -a

Penjelasan: Opsi -a (all) digunakan agar container yang statusnya terhenti (stopped) juga ikut tampil.

3. docker stop & docker start — Menghentikan dan Menyalakan Container

Digunakan untuk mengontrol status container yang sudah ada tanpa menghapus datanya.
Bash

docker stop web-test
docker start web-test

Penjelasan:stop mematikan proses container secara aman, sedangkan start menjalankannya kembali.

4. docker exec — Masuk ke Dalam Terminal Container

Menjalankan perintah di dalam container yang sedang aktif, mirip seperti SSH.
Bash

docker exec -it web-test bash

Penjelasan: Parameter -it membuka terminal interaktif untuk masuk ke dalam containerweb-test.

5. docker logs — Melihat Log / Output Aplikasi

Digunakan untuk debugging atau mengecek eror pada aplikasi yang berjalan di dalam container.
Bash

docker logs -f web-test

Penjelasan: Flag -f (follow) akan menampilkan log secara real-time (mirip tail -f).

6. docker build — Membuat Image dari Dockerfile

Mengompilasi Dockerfile di direktori lokal menjadi sebuah Docker Image siap pakai.
Bash

docker build -t app-saya:v1 .

Penjelasan: Opsi -t memberi nama/tag pada image (app-saya:v1), dan titik . menandakan lokasi Dockerfile ada di folder saat ini.

7. docker images — Melihat Daftar Image di Komputer

Menampilkan seluruh image yang tersimpan di penyimpanan lokal beserta ukurannya.
Bash

docker images

Penjelasan: Berguna untuk mengecek versi image yang tersedia atau melihat seberapa banyak kapasitas disk yang terpakai.

8. docker rm & docker rmi — Menghapus Container dan Image

Digunakan untuk membersihkan container atau image spesifik yang sudah tidak terpakai.
Bash

docker rm web-test
docker rmi nginx

Penjelasan:rm menghapus container (harus dihentikan dulu), sedangkan rmi menghapus Docker Image.

9. docker system prune — Bersih-Bersih Sampah Docker

Perintah sapu bersih untuk menghapus seluruh container mati, network tak terpakai, dan cache build sekaligus.
Bash

docker system prune -a --volumes

Penjelasan: Sangat ampuh menghemat ruang disk dan RAM. Flag -a menghapus image yang tidak terikat container, dan --volumes membersihkan volume kosong.

10. docker compose up — Menjalankan Multi-Container

Menyalakan seluruh layanan (service) yang didefinisikan di dalam file docker-compose.yml hanya dengan satu perintah.
Bash

docker compose up -d

Penjelasan: Flag -d membuat seluruh ekosistem aplikasi (misal: App + Database + Redis) berjalan bersamaan di latar belakang.

Ada kesulitan handling server dan deployment di server? Konsultasi 1 on 1 langsung bersama tim ahli disini!


Rahasia Roundcube ala Matrix Keren!


Pernah ngerasa malu pas buka halaman login Roundcube di depan klien? Polos, kusam, kayak halaman error tahun 90-an. Padahal, first impression itu segalanya, bro!

Bayangin kalau login page-mu tiba-tiba berubah jadi layar hijau berkilau ala film The Matrix—hujan kode, efek neon, dan form login melayang di atasnya. Kesan profesional, modern, dan keren langsung nempel!

Yang lebih epic: Kamu nggak perlu install plugin, nggak perlu utak-atik file inti, dan aman dari update Roundcube. Cukup 1 file dan 1 kali copy-paste—beres!


🔥 Langkah Instan: 3 Menit Selesai!

1. Buka File head.html

Lokasi pasti:

/usr/share/roundcube/skins/elastic/includes/head.html

(Atau sesuaikan dengan path instalasi Roundcube-mu)

2. Edit dengan sudo (biar aman)

sudo nano /usr/share/roundcube/skins/elastic/includes/head.html

Kalau muncul error permission? Tenang, pakai sudo sudah cukup. Percaya deh, file ini memang didesain untuk dikustom.

3. Tempel Kode Sakti Ini di PALING BAWAH

Salin semua kode di bawah, tempelkan setelah semua isi head.html yang sudah ada.

<style>
  /* Canvas latar belakang - tidak mengganggu interaksi */
  #matrix-canvas {
    position: fixed;
    top: 0;
    left: 0;
    width: 100%;
    height: 100%;
    z-index: -1;
    pointer-events: none;
    opacity: 0.85;
  }

  /* Form login jadi transparan dengan efek kaca (glassmorphism) */
  #layout-content {
    background: rgba(255, 255, 255, 0.88) !important;
    backdrop-filter: blur(6px);
    border-radius: 20px;
    padding: 30px 35px !important;
    box-shadow: 0 8px 40px rgba(0, 0, 0, 0.5);
    margin: 6% auto !important;
    max-width: 420px !important;
    position: relative;
    z-index: 1;
    transition: all 0.3s ease;
  }

  /* Mode gelap otomatis */
  .dark-mode #layout-content {
    background: rgba(20, 22, 30, 0.92) !important;
    border: 1px solid rgba(255,255,255,0.1);
  }

  /* Tombol login melebar */
  #login-form .formbuttons .button {
    width: 100% !important;
    border-radius: 50px !important;
    font-weight: bold;
    letter-spacing: 1px;
  }

  /* Efek hover pada form */
  #layout-content:hover {
    transform: scale(1.01);
    box-shadow: 0 12px 60px rgba(0, 0, 0, 0.6);
  }
</style>

<canvas id="matrix-canvas"></canvas>

<script>
(function() {
  const canvas = document.getElementById('matrix-canvas');
  const ctx = canvas.getContext('2d');

  let w, h;
  function resize() {
    w = canvas.width = window.innerWidth;
    h = canvas.height = window.innerHeight;
  }
  resize();
  window.addEventListener('resize', resize);

  // Karakter keren: angka, huruf, dan simbol Jepang biar makin autentik
  const chars = '0123456789ABCDEFGHIJKLMNOPQRSTUVWXYZヲアイウエオカキクケコサシスセソタチツテトナニヌネノハヒフヘホマミムメモヤユヨラリルレロワン';
  const charArray = chars.split('');
  const fontSize = 16;
  let columns, drops;

  function initDrops() {
    columns = Math.floor(w / fontSize);
    drops = [];
    for (let i = 0; i < columns; i++) {
      drops[i] = Math.floor(Math.random() * -100);
    }
  }
  initDrops();

  function draw() {
    // Jejak kabur (trailing effect)
    ctx.fillStyle = 'rgba(0, 0, 0, 0.05)';
    ctx.fillRect(0, 0, w, h);
    ctx.font = fontSize + 'px monospace';

    for (let i = 0; i < drops.length; i++) {
      const char = charArray[Math.floor(Math.random() * charArray.length)];
      const brightness = Math.random() * 0.8 + 0.2;
      ctx.fillStyle = `rgba(0, ${Math.floor(200 * brightness)}, 0, ${brightness})`;
      const x = i * fontSize;
      const y = drops[i] * fontSize;
      ctx.fillText(char, x, y);

      // Reset ke atas setelah mencapai bawah
      if (y > h && Math.random() > 0.975) {
        drops[i] = 0;
      }
      drops[i]++;
    }
    requestAnimationFrame(draw);
  }

  draw();

  window.addEventListener('resize', function() {
    resize();
    initDrops();
  });
})();
</script>

4. Simpan & Lihat Hasilnya!

  • Nano: Ctrl+O, Enter, Ctrl+X
  • Refresh browser dengan Ctrl+F5 (hard refresh)

Tadaa! Sekarang halaman login Roundcube-mu berubah jadi panggung digital yang memukau. Klien pasti bertanya, “Wah, ini webmail canggih dari mana?”


✨ Kenapa Metode Ini Lebih Cerdas?

  • ✅ Nggak sentuh file inti → Update Roundcube aman.
  • ✅ Nggak pakai plugin → Ringan, cepat, tanpa konflik.
  • ✅ Kode ringan & responsif → Jalan mulus di HP, tablet, desktop.
  • ✅ Dark mode support → Otomatis menyesuaikan tema.
  • ✅ Efek kaca (glass) → Terlihat premium.

🧙‍♂️ Mau Lebih Gila Lagi? (Bonus)

Kode di atas udah kece, tapi kalau kamu merasa kurang greget, coba utak-atik sedikit:

  • Ubah kecepatan hujan – Ganti angka 0.975 menjadi 0.99 (lebih lambat) atau 0.95 (lebih cepat).
  • Warna hologram – Ganti rgba(0, ... ) menjadi warna biru atau ungu, misal rgba(0, 150, 255, ...).
  • Tambahkan logo melayang – Sisipkan tag <img> di atas form.

Tapi ingat, jangan terlalu rame biar tetap elegan!


🔥 Stop! Jangan Lewatkan!

Kalau kamu suka tutorial kaya gini, ada banyak lagi trik rahasia untuk Roundcube:

  1. Ganti Background dengan Video Cinematic (biar kayak landing page Apple)
  2. Pasang Captcha Biar Aman dari Brute Force (tanpa plugin!)
  3. Buat Halaman Login Multi-Bahasa Otomatis (sesuai browser)

Ikuti Kelas Offlinenya agar bisa lancar jaya bongkar langsung nempel seketika!


Atasi Hacker dengan chattr +i dan chattr -i di VPS Linux.

Pernahkah kamu mendapati file situs web atau skrip di VPS Linux mendadak berubah, terinfeksi malware, atau terhapus padahal kamu tidak pernah mengubahnya? Bahkan ketika hak akses (chmod) sudah diperketat, peretas (hacker) yang berhasil mendapatkan akses root sering kali masih bisa memodifikasi file penting sistem.
Untuk mengatasi masalah ini, Linux menyediakan atribut khusus bernama Immutable yang dikelola melalui perintah chattr.

Apa Itu Perintah chattr di Linux?

chattr (singkatan dari Change Attribute) adalah perintah pada sistem operasi berbasis Linux yang digunakan untuk mengubah atribut file pada sistem berkas (file system seperti ext3, ext4, atau xfs).
Salah satu atribut yang paling krusial untuk keamanan VPS adalah atribut +i (Immutable).
Ketika sebuah file atau direktori diberi atribut +i, file tersebut akan menjadi benar-benar tidak dapat diubah. Artinya:

  • File tidak bisa dihapus (bahkan oleh pengguna root).
  • File tidak bisa diedit atau diubah isinya.
  • File tidak bisa di-rename (diganti namanya).
  • Tidak ada link baru yang bisa dibuat menuju file tersebut.

Cara Mengunci File Menggunakan chattr +i

Untuk mengamankan file penting agar tidak bisa diubah oleh siapa pun, gunakan sintaks berikut:
Bash

sudo chattr +i /path/ke/file_kamu.php

Contoh Kasus:Mengunci file konfigurasi utama WordPress (wp-config.php) agar tidak bisa disisipi kode jahat (backdoor):
Bash

sudo chattr +i /var/www/html/wp-config.php

Mengunci Seluruh Direktori / Folder

Jika kamu ingin mengunci seluruh direktori beserta isinya secara rekursif, tambahkan parameter -R:
Bash

sudo chattr -R +i /var/www/html/wp-content/uploads/

Cara Membuka Kunci Menggunakan chattr -i

Ketika kamu perlu memperbarui (update) aplikasi, mengedit konfigurasi, atau menghapus file yang telah dikunci, kamu harus melepas atribut immutable terlebih dahulu menggunakan parameter -i.
Sintaks untuk membuka kunci file:
Bash

sudo chattr -i /path/ke/file_kamu.php

Contoh Kasus:Membuka kunci wp-config.php sebelum melakukan maintenance:
Bash

sudo chattr -i /var/www/html/wp-config.php

Setelah selesai mengedit file tersebut, pastikan untuk menguncinya kembali dengan perintah sudo chattr +i wp-config.php.

Cara Memeriksa Status Atribut File (lsattr)

Perintah ls biasa (seperti ls -l) tidak akan menampilkan atribut immutable. Untuk mengecek apakah suatu file dalam kondisi terkunci atau tidak, gunakan perintah lsattr:
Bash

lsattr /var/www/html/wp-config.php

Hasil Output:

  • Jika ter kunci: ----i---------e---- /var/www/html/wp-config.php (terdapat huruf i)
  • Jika tidak terkunci: --------------e---- /var/www/html/wp-config.php

Kapan Sebaiknya Menggunakan chattr +i?

Gunakan perintah ini pada file-file krusial yang jarang berubah, seperti:

  1. File Konfigurasi Utama: wp-config.php, .htaccess, nginx.conf, atau httpd.conf.
  2. File Sistem: /etc/passwd, /etc/shadow, atau /etc/resolv.conf.
  3. Folder Uploads: Mengunci folder unggahan dari eksekusi skrip PHP jahat.

Kesimpulan

Menggunakan perintah chattr +i adalah salah satu langkah hardening VPS yang sangat efektif. Meski hacker berhasil mendapatkan hak akses root, mereka tetap tidak akan bisa mengubah atau menghapus file yang sudah diberi atribut immutable sebelum mereka menyadari dan melepaskan atribut tersebut dengan chattr -i.

Yang ingin gabung di komunitas underground linux, jangan lupa ikuti kelas offlinenya disini bersama tim ahli!

Reset Windows Password Tanpa Format

Mengalami lupa password pada laptop Windows 10 tentu sangat menyebalkan. Pilihan terakhir yang sering terpikirkan adalah melakukan format ulang (reinstall), padahal cara tersebut akan menghapus seluruh data penting di drive C.
Namun, ada trik khusus menggunakan bootable Linux berukuran ringan untuk mengganti file utility Windows (Utilman.exe) dengan Command Prompt (CMD). Dengan cara ini, Anda bisa mereset password Windows langsung dari halaman login tanpa kehilangan data sedikit pun.
Berikut panduan langkah demi langkah yang terbukti berhasil.

Bahan-Bahan yang Dibutuhkan

  1. USB Flashdisk (Kapasitas minimal 2 GB–4 GB sudah cukup).
  2. MiniOS Linux Live ISO (Distro Linux live yang sangat ringan, bisa diunduh gratis di minios.dev).
  3. Rufus (Aplikasi portable untuk membuat USB bootable, unduh di rufus.ie).
  4. File cmd.exe cadangan (Bisa dicopy dari komputer/laptop Windows lain yang normal ke dalam flashdisk).

Langkah 1: Mempersiapkan USB Bootable & File CMD

  1. Jalankan aplikasi Rufus di PC/laptop lain yang normal.
  2. Tancapkan flashdisk, pilih file ISO MiniOS Linux yang sudah diunduh, lalu klik Start untuk membuat USB bootable.
  3. Buka folder C:\Windows\System32\ di PC Windows yang normal, cari file cmd.exe, lalu copy file tersebut dan simpan di luar folder bootable flashdisk Anda (sebagai file cadangan).

Langkah 2: Booting ke MiniOS Linux di Laptop Target

  1. Tancapkan USB flashdisk ke laptop Windows 10 yang terkunci.
  2. Nyalakan laptop, lalu segera tekan tombol F2 (atau F12 / Del tergantung merk laptop, seperti Acer) secara cepat untuk masuk ke menu BIOS / Boot Menu.
  3. Atur Boot Order agar laptop melakukan booting pertama kali dari USB Flashdisk, lalu simpan dan restart.
  4. Laptop akan masuk ke dalam tampilan desktop MiniOS Linux.

Langkah 3: Mengganti File Utilman dengan CMD

Setelah masuk ke dalam sistem operasi MiniOS Linux, Anda bisa mengakses seluruh partisi harddisk Windows tanpa halangan sistem keamanan Windows.

  1. Buka File Manager di MiniOS Linux, lalu buka partisi Windows Anda (biasanya terdeteksi sebagai Drive Windows/System).
  2. Masuk ke direktori: \Windows\System32\
  3. Cari file bernama utilman.exe (ini adalah program Ease of Access pada halaman login Windows).
  4. Ubah nama (rename) file utilman.exe tersebut menjadi utilman.exe.bak (sebagai cadangan).
  5. Ambil file cmd.exe yang tadi sudah di-copy dari PC lain ke dalam flashdisk, lalu paste ke dalam folder \Windows\System32\ tersebut.
  6. Ubah nama file cmd.exe baru tersebut menjadi utilman.exe.
  7. Shutdown atau Restart laptop, lalu cabut USB Flashdisk.

Langkah 4: Eksekusi Reset Password di Halaman Login Windows

  1. Biarkan laptop masuk ke sistem Windows 10 secara normal hingga berhenti di halaman login/password.
  2. Di pojok kanan bawah layar login, klik ikon Ease of Access / Accessibility (ikon berbentuk jam/orang).
  3. Karena file utilman.exe sudah diganti dengan CMD, maka jendela Command Prompt (CMD) akan terbuka secara otomatis dengan akses Administrator.
  4. Ketik perintah berikut untuk mereset password akun Windows Anda:
    net user NamaUsernameAnda PasswordBaruAnda
  5. Tekan Enter. Jika muncul keterangan “The command completed successfully”, artinya password berhasil diubah!
  6. Tutup jendela CMD, lalu masukkan PasswordBaruAnda pada kolom login Windows.

Selesai!

Laptop Windows 10 Anda kini sudah berhasil diakses kembali tanpa perlu melakukan format ulang dan tanpa kehilangan data satu pun.
Lega, kan? Biasanya formatting lama, sekarang jadi kelar cukup reset pass ga sampe 5 menit done!

Jebakan “End2End” Saat Ada Proyek IT

Istilah End-to-End (E2E) sering banget dipakai klien atau manajemen proyek. Katanya keren: “Kita butuh developer yang bisa handle dari A sampai Z.”
Padahal, kalau salah baca situasi, kata “E2E” ini adalah resep paling ampuh bikin proyek mangkrak dan developer-nya burnout.

Maksud Asli End-to-End (E2E)

E2E artinya menangani alur dari hulu ke hilir (ujung awal ke ujung akhir):
Apakah E2E itu salah? Enggak. Tapi E2E harus realistis dengan skala proyek dan kapasitas tim.

Kapan E2E Boleh Diambil?

Gunakan rumus sederhana ini sebelum kamu bilang “Iya, bisa”:

1. Proyek Raksasa + Ada Tim Lintas Peran (SAFE)

Proyeknya besar (misal: microservices, cluster Elasticsearch, high traffic). E2E berjalan karena ada spesialis masing-masing: ada UI/UX, Backend Dev, Frontend Dev, dan DevOps. Kamu E2E secara alur tim, bukan kerja sendiri.

2. Proyek Skala Kecil + Solo Developer (SAFE)

Kamu ngerjain sendiri dari nol sampai deploy, TAPI aplikasinya simpel (misal: landing page, web admin internal, atau REST API CRUD standar). Variabelnya rendah, jadi masuk akal dipegang 1 orang.

Kapan E2E Harus Kamu TOLAK? (Lampu Merah!)

Proyek Raksasa / Kompleks + Tanpa Tim (Solo Dev)Klien minta kamu bikin aplikasi skala enterprise, urus arsitektur data, tuning server/infra berat, sampai maintenance harian sendirian.
Ini bukan posisi Developer, ini jebakan Superman.

Tips Sebelum Tanda Tangan Kontrak

Jangan tertipu iming-iming durasi atau nilai proyek. Sebelum komitmen, tanyakan minimal 2-3 hal ini ke klien atau Tech Lead mereka:

  1. Download Panduan Deteksi Q&A Proyek IT Berbahaya!

Ingat: Menolak scope yang tidak realistis di awal jauh lebih terhormat daripada memaksakan diri lalu proyek mangkrak di tengah jalan. Be a smart professional!